
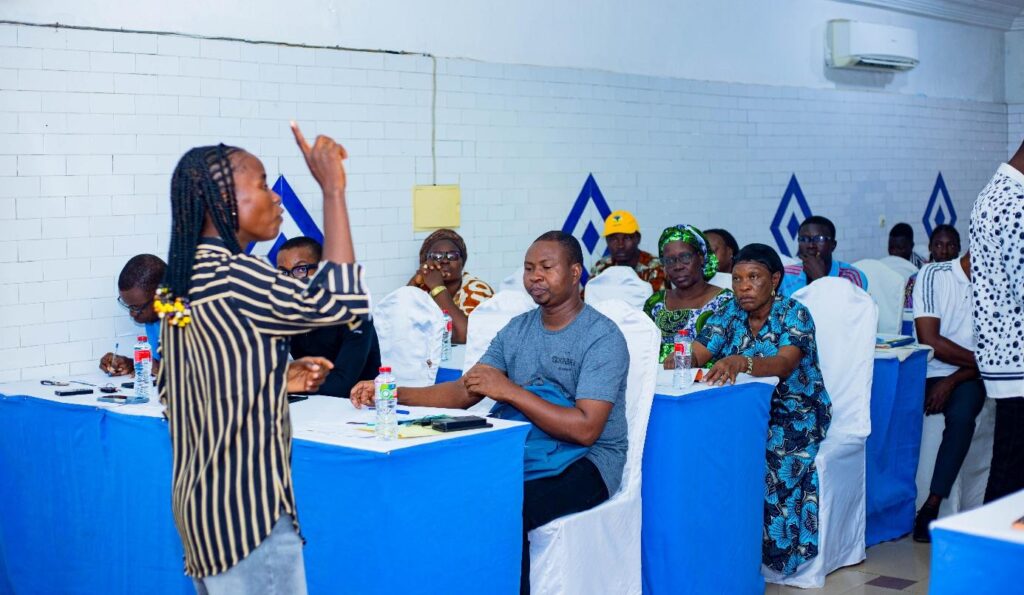
La transformation numérique a profondément modifié le fonctionnement des organisations de la société civile. Aujourd’hui, les associations, ONG, réseaux de femmes, organisations de jeunesse, défenseurs des droits humains et acteurs communautaires utilisent quotidiennement les téléphones, ordinateurs, réseaux sociaux, messageries électroniques et plateformes numériques pour communiquer, mobiliser les communautés, partager des informations et mettre en œuvre leurs activités.
Cette évolution offre de nombreuses possibilités, mais elle expose également les organisations à des risques croissants. Piratage de comptes, hameçonnage, usurpation d’identité, vol de données, cyberharcèlement, logiciels malveillants, perte d’informations et diffusion non autorisée de documents sensibles peuvent compromettre leurs activités et porter atteinte aux personnes qu’elles accompagnent.
Face à cette réalité, la sécurité numérique ne doit plus être considérée comme une question exclusivement technique. Elle doit devenir une culture partagée par l’ensemble des membres d’une organisation. C’est dans cette dynamique que s’inscrit le travail de EAH-Bien Être, notamment à travers le projet « Garantir les droits numériques et renforcer la résilience de l’espace civique africain ».
La sécurité numérique commence par les comportements
La technologie seule ne suffit pas à protéger une organisation. Même lorsqu’une organisation dispose d’outils performants, une mauvaise pratique d’un utilisateur peut créer une faille importante.
Ouvrir une pièce jointe provenant d’un expéditeur inconnu, cliquer sur un lien suspect, communiquer un code de vérification à une personne qui le demande ou utiliser le même mot de passe pour plusieurs comptes sont des comportements qui peuvent faciliter une attaque.
La première étape consiste donc à sensibiliser régulièrement les équipes.
Chaque membre doit savoir reconnaître une tentative de phishing, vérifier l’identité d’un interlocuteur avant de transmettre une information sensible et comprendre les conséquences possibles d’une mauvaise manipulation.
La sécurité numérique devient ainsi une responsabilité collective. Elle ne concerne pas uniquement le responsable informatique, mais toute personne ayant accès aux outils, comptes ou données de l’organisation.
Des mots de passe solides pour protéger les accès
Les mots de passe constituent encore l’une des premières lignes de défense des comptes numériques.
Un mot de passe facilement devinable ou réutilisé sur plusieurs plateformes peut permettre à un attaquant de prendre le contrôle de plusieurs comptes à partir d’une seule compromission.
Les organisations doivent encourager l’utilisation de mots de passe longs, uniques et difficiles à deviner, et éviter l’utilisation d’informations personnelles évidentes telles que les noms, dates de naissance ou noms d’organisation.
Lorsque cela est possible, l’utilisation d’un gestionnaire de mots de passe peut également aider les équipes à conserver des identifiants uniques sans avoir à les mémoriser tous.
Mais une bonne gestion des mots de passe doit être accompagnée de l’authentification à deux facteurs, qui ajoute une couche de protection supplémentaire aux comptes importants.
Protéger les comptes professionnels et les réseaux sociaux
Les comptes numériques d’une organisation constituent aujourd’hui de véritables outils de travail. Une page Facebook, une adresse Gmail ou Outlook, un compte WhatsApp ou une plateforme collaborative peuvent contenir des informations essentielles.
Le piratage d’un compte peut avoir des conséquences importantes : publication de contenus frauduleux au nom de l’organisation, perte de contacts, récupération de données ou utilisation du compte pour escroquer des partenaires et des bénéficiaires.
Il est donc essentiel de :
- activer l’authentification à deux facteurs ;
- utiliser des mots de passe différents pour les comptes importants ;
- limiter les personnes disposant des droits administrateur ;
- vérifier régulièrement les appareils connectés ;
- retirer les accès des anciens collaborateurs ;
- éviter de partager les identifiants entre plusieurs personnes ;
- utiliser les mécanismes officiels de récupération de compte.
Ces pratiques simples permettent de réduire considérablement les risques.
Protéger les données, c’est protéger les personnes
Les organisations de la société civile disposent souvent de données concernant leurs membres, partenaires et bénéficiaires. Ces informations peuvent être particulièrement sensibles.
Une fuite de données peut exposer les personnes concernées à différentes formes de préjudice. Il est donc nécessaire de réfléchir avant de collecter, stocker ou partager une information.
Les organisations doivent notamment déterminer quelles données sont réellement nécessaires, qui peut y accéder, combien de temps elles doivent être conservées et comment elles doivent être protégées.
Il est également important d’éviter de transmettre des informations sensibles sur des canaux non sécurisés ou à des personnes qui n’ont pas besoin d’y accéder.
La protection des données doit donc devenir une composante essentielle de la gestion quotidienne des organisations.
Apprendre à reconnaître le phishing
Le phishing, ou hameçonnage, constitue l’une des méthodes fréquemment utilisées pour obtenir frauduleusement des mots de passe ou des informations confidentielles.
Un message peut sembler provenir d’une banque, d’un réseau social, d’un partenaire ou même d’un collègue. Il peut demander de cliquer rapidement sur un lien, de télécharger un fichier ou de communiquer un code.
Face à ce type de situation, il faut prendre le temps de vérifier :
Qui a envoyé le message ? Le lien correspond-il réellement au service annoncé ? La demande est-elle inhabituelle ? Le message crée-t-il un sentiment d’urgence ?
La sensibilisation permet aux utilisateurs de développer ces réflexes et de ne pas agir dans la précipitation.
La sauvegarde : se préparer à l’incident
Même avec de bonnes mesures de sécurité, le risque zéro n’existe pas. Une organisation doit donc également se préparer à la possibilité de perdre ou de voir compromettre certaines informations.
Les sauvegardes régulières permettent de récupérer des documents importants en cas de panne, de perte d’appareil, de suppression accidentelle ou d’incident de sécurité.
Une bonne organisation doit identifier ses documents essentiels et mettre en place une stratégie de sauvegarde adaptée.
Il est également utile de prévoir à l’avance une procédure indiquant qui contacter et quelles mesures prendre lorsqu’un compte est piraté ou qu’une fuite de données est détectée.
La résilience numérique repose précisément sur cette capacité à prévenir, mais aussi à réagir et à reprendre rapidement ses activités après un incident.
EAH-Bien Être : faire de la sensibilisation un levier de protection
Le travail de EAH-Bien Être s’inscrit directement dans cette nécessité de renforcer les connaissances et les capacités des acteurs de la société civile.
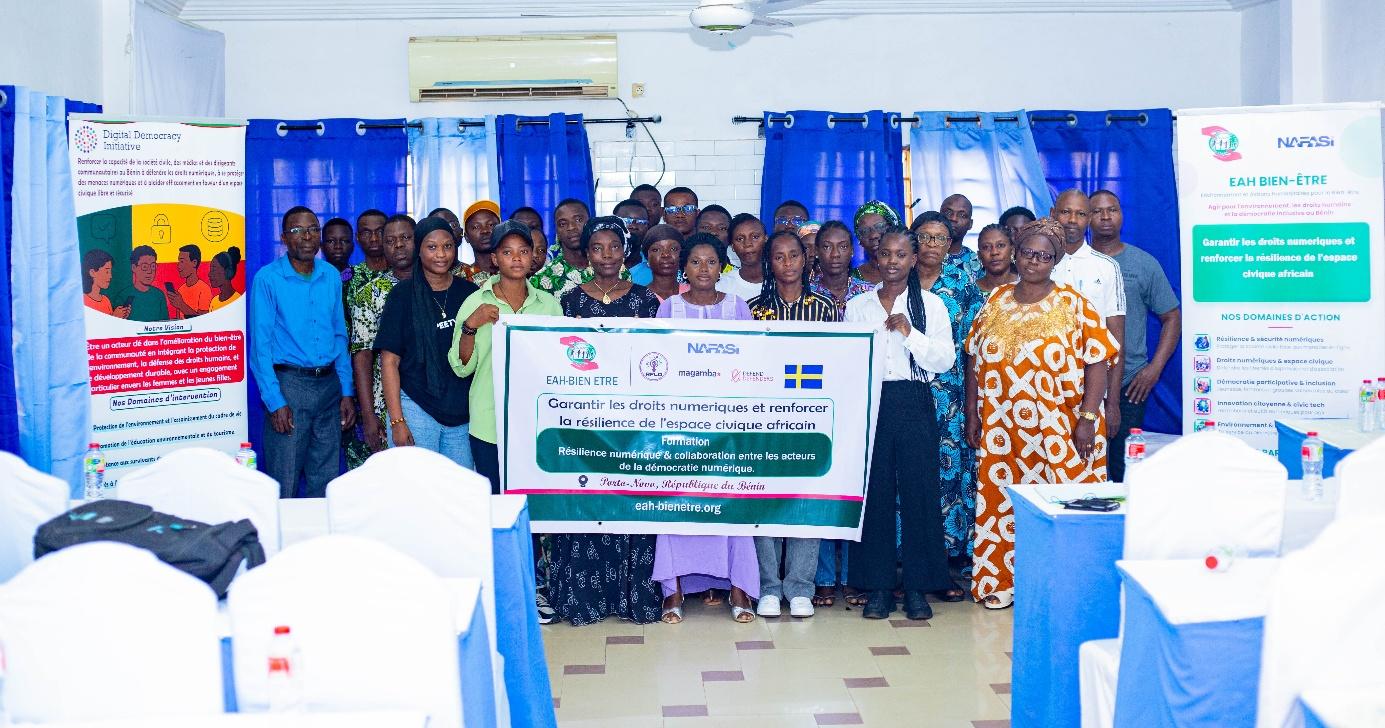
À travers le projet « Garantir les droits numériques et renforcer la résilience de l’espace civique africain », l’organisation œuvre à promouvoir une meilleure compréhension des enjeux liés aux droits numériques, à la sécurité numérique et à la protection de l’espace civique.
La formation consacrée à la « Résilience numérique & collaboration entre les acteurs de la démocratie numérique » constitue notamment un espace permettant aux participants de renforcer leurs connaissances, de partager leurs expériences et de réfléchir aux moyens de mieux protéger leurs organisations et leurs communautés face aux menaces numériques.
L’approche développée par EAH-Bien Être repose notamment sur la sensibilisation, le renforcement des capacités, l’apprentissage collectif et la collaboration entre les acteurs.
Cette démarche est particulièrement importante parce qu’elle ne considère pas la sécurité numérique comme une compétence réservée aux informaticiens. Elle cherche plutôt à faire de chaque membre d’une organisation un acteur de sa propre sécurité et de celle de sa structure.
Une personne formée peut ensuite partager les bonnes pratiques avec ses collègues, ses partenaires et sa communauté. La connaissance se diffuse ainsi progressivement et contribue à créer un environnement numérique plus sûr.
Construire une véritable culture de sécurité
Pour être efficace, la sécurité numérique doit dépasser les activités ponctuelles de formation. Elle doit devenir une habitude organisationnelle.
Cela signifie que les organisations doivent intégrer la sécurité dans leurs procédures quotidiennes : accueil des nouveaux collaborateurs, gestion des départs, utilisation des appareils, stockage des documents, gestion des réseaux sociaux, partage des informations et communication avec les partenaires.
Il est également important d’encourager une culture dans laquelle les membres peuvent signaler une erreur ou un incident sans crainte, afin que l’organisation puisse rapidement prendre des mesures correctives.
La sécurité ne doit pas être fondée sur la peur, mais sur la connaissance, la vigilance et la responsabilité collective.
Une responsabilité collective pour un espace civique résilient
La construction d’une culture de sécurité numérique dépasse finalement les murs d’une organisation. Les associations travaillent avec des communautés, des partenaires, des journalistes, des institutions et d’autres organisations. Une vulnérabilité chez l’un des acteurs peut avoir des répercussions sur les autres.
C’est pourquoi le partage d’expériences et la collaboration sont essentiels.
En renforçant les capacités des acteurs et en favorisant les échanges autour des pratiques de sécurité numérique, EAH-Bien Être contribue à créer un réseau d’acteurs plus conscients des risques et mieux préparés à y répondre.
Cette démarche contribue directement à l’objectif plus large du projet : renforcer la résilience de l’espace civique africain et garantir que les technologies numériques restent des outils au service de la participation citoyenne, de la défense des droits et de la démocratie.
Face à l’évolution constante des menaces en ligne, les organisations de la société civile doivent faire de la sécurité numérique une priorité. La protection des comptes, la gestion des mots de passe, la sécurisation des données, la sauvegarde des documents et la vigilance face au phishing sont autant de pratiques indispensables.
Mais la véritable protection repose surtout sur les personnes et leurs comportements.
À travers ses actions de formation, de sensibilisation et de renforcement des capacités, EAH-Bien Être participe à l’émergence d’une culture de sécurité numérique au sein de la société civile. Son travail permet aux acteurs de mieux comprendre les risques, d’adopter des comportements plus sûrs et de renforcer leur capacité collective à faire face aux menaces.
Développer une culture de sécurité numérique, c’est donc protéger les organisations, protéger les données, protéger les personnes et, surtout, protéger l’espace civique dans lequel s’exercent la liberté d’expression, la participation citoyenne et la démocratie.


